भारत के 3 रिसर्चर्स ने Claude की मदद से हैक किया OpenAI का सिस्टम, 72 घंटे में कर दिखाया बड़ा कारनामा
भारतीय मूल के तीन साइबर सिक्योरिटी रिसर्चर्स ने Anthropic के AI चैटबॉट Claude की मदद से OpenAI के सिस्टम में सुरक्षा से जुड़ी खामियां खोज निकालीं। इसके बाद वे कंपनी के कर्मचारियों के अकाउंट और प्राइवेट GitHub रिपॉजिटरी तक पहुंच गए। यह पूरी जांच कंपनी की अनुमति से की गई थी। जानिए कौन हैं ये तीन रिसर्चर्स और कैसे उन्होंने इस काम को अंजाम दिया।

In Short
- भारतीय मूल के 3 रिसर्चर्स ने Claude की मदद से OpenAI के सिस्टम में सुरक्षा से जुड़ी खामियां खोजीं।
- 72 घंटे से भी कम समय में कर्मचारियों के अकाउंट और प्राइवेट GitHub रिपॉजिटरी तक पहुंच हासिल की।
- OpenAI ने सुरक्षा खामियां ठीक करने के बाद रिसर्चर्स को करीब 5.5 लाख रुपये का इनाम दिया।
आर्टिफिशियल इंटेलिजेंस यानी AI की दुनिया से एक चौंकाने वाला मामला सामने आया है। भारतीय मूल के तीन साइबर सिक्योरिटी रिसर्चर्स ने Anthropic के AI चैटबॉट Claude की मदद से OpenAI के सिस्टम में सुरक्षा से जुड़ी खामियां खोज निकालीं। इसके बाद उन्होंने इन खामियों का इस्तेमाल करके कंपनी के कर्मचारियों के अकाउंट और प्राइवेट GitHub रिपॉजिटरी तक पहुंच हासिल कर ली।
हालांकि, यह कोई गैरकानूनी हैकिंग नहीं थी। तीनों रिसर्चर्स OpenAI के बग बाउंटी प्रोग्राम के तहत कंपनी की अनुमति से उसके सिस्टम की सुरक्षा जांच कर रहे थे।
कौन हैं OpenAI के सिस्टम में सेंध लगाने वाले तीन भारतीय?
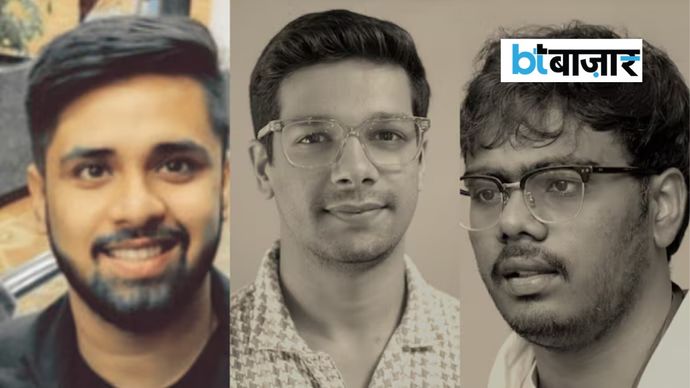
इस काम को अंजाम देने वाले तीनों रिसर्चर्स के नाम हर्ष जायसवाल, मोहन पेडापति और राहुल मैनी हैं। तीनों साइबर सिक्योरिटी स्टार्टअप Hacktron AI से जुड़े हुए हैं। ये लंबे समय से अलग-अलग कंपनियों के सॉफ्टवेयर और ऑनलाइन सिस्टम में सुरक्षा से जुड़ी खामियां खोजने का काम कर रहे हैं।
Hacktron AI के मुताबिक, OpenAI के सिस्टम की सुरक्षा जांच का नेतृत्व हर्ष जायसवाल ने किया था। उनके साथ मोहन पेडापति और राहुल मैनी भी इस काम में शामिल थे।
मोहन पेडापति: मोहन Hacktron AI के को-फाउंडर और चीफ टेक्नोलॉजी ऑफिसर यानी CTO हैं। वे वेबसाइट, मोबाइल ऐप और सॉफ्टवेयर की सुरक्षा जांच करने में माहिर हैं। इससे पहले उन्होंने Electrovolt Infosec की स्थापना की थी और Cure53 में सिक्योरिटी कंसल्टेंट के तौर पर काम किया था। उन्होंने आंध्र प्रदेश के RGUKT Nuzvid से कंप्यूटर साइंस में BTech किया है।
हर्ष जायसवाल: हर्ष Hacktron AI के को-फाउंडर हैं। उनके पास सॉफ्टवेयर में सुरक्षा से जुड़ी खामियां खोजने का 10 साल से ज्यादा का अनुभव है। वह इससे पहले Zomato, Project Discovery और Cure53 जैसी कंपनियों के साथ काम कर चुके हैं। उन्होंने Apple, PayPal और GitHub जैसी कंपनियों के प्रोडक्ट्स में भी सुरक्षा से जुड़ी खामियां खोजी हैं।
राहुल मैनी: राहुल Hacktron AI में वल्नरेबिलिटी रिसर्चर हैं। वह पहले Cobalt, Synack Red Team, HackerOne और Bugcrowd जैसे प्लेटफॉर्मों से जुड़े रहे हैं। साइबर सिक्योरिटी के क्षेत्र में उनके काम को कई बार सम्मान भी मिल चुका है। उन्होंने दिल्ली के भारती विद्यापीठ से कंप्यूटर साइंस की पढ़ाई की है।
Claude की मदद से कैसे किया OpenAI का सिस्टम हैक?
यह मामला जुलाई का है। तीनों रिसर्चर्स OpenAI के बग बाउंटी प्रोग्राम के तहत कंपनी के सिस्टम की सुरक्षा जांच कर रहे थे। इसी दौरान उन्हें कंपनी के पब्लिक कम्युनिटी फोरम में एक खामी मिली।
यह खामी फोरम पर कुछ खास तरह की इमेज फाइलों को संभालने के तरीके से जुड़ी थी। इसकी मदद से फोरम के सर्वर पर कोड चलाया जा सकता था।
इसके बाद रिसर्चर्स ने Anthropic के AI चैटबॉट Claude की मदद ली। Claude ने इस खामी का फायदा उठाने के लिए कोड लिखने, उसमें गलतियां सुधारने और उसे जरूरत के हिसाब से बदलने में मदद की।
जांच के दौरान टीम को एक दूसरी खामी भी मिली। इसकी मदद से लॉगिन टोकन के जरिए OpenAI के कर्मचारियों के अकाउंट तक पहुंच हासिल की जा सकती थी।
इसके बाद टीम ने एक कर्मचारी के Codex अकाउंट के जरिए कंपनी के प्राइवेट GitHub सिस्टम तक पहुंचने का रास्ता खोज लिया।
हालांकि, अलग-अलग खामियों को आपस में जोड़ने और उनका इस्तेमाल कैसे करना है, इसका फैसला रिसर्चर्स ने खुद किया था।
72 घंटे से भी कम समय में पूरा हुआ काम
वॉल स्ट्रीट जर्नल (WSJ) की रिपोर्ट के मुताबिक, पहली खामी खोजने से लेकर OpenAI की प्राइवेट रिपॉजिटरी तक पहुंच हासिल करने में टीम को 72 घंटे से भी कम समय लगा।
इस पूरी जांच में रिसर्चर्स ने AI टोकन पर 3,000 डॉलर से कम यानी करीब 2.5 लाख रुपये खर्च किए।
बाद में OpenAI ने अपने सिस्टम की इन सुरक्षा खामियों को ठीक कर दिया। कंपनी ने तीनों रिसर्चर्स की टीम को बग बाउंटी के तौर पर 6,500 डॉलर यानी करीब 5.5 लाख रुपये का इनाम भी दिया।


